Правозащитный проект «Идите лесом» сообщил о взломе разработчика Единого реестра воинского учета
Анонимная группа хакеров взломала ключевого разработчика Единого реестра воинского учета «Микорд», сообщил правозащитный проект «Идите лесом» (признан иноагентом). Представители группировки связались с проектом и рассказали ему, что получили доступ к системе «Микорда» и находились в ней несколько месяцев.
Добавлено 11.12.2025 в 16:48 мск. В Минобороны заявили, что «появившиеся в интернете вбросы о якобы взломе Единого реестра воинского учета не соответствуют действительности». Реестр функционирует в штатном режиме, утечки персональных данных исключены, а «попытки злоумышленников нарушить его работу не достигают своих целей», отметили в министерстве.
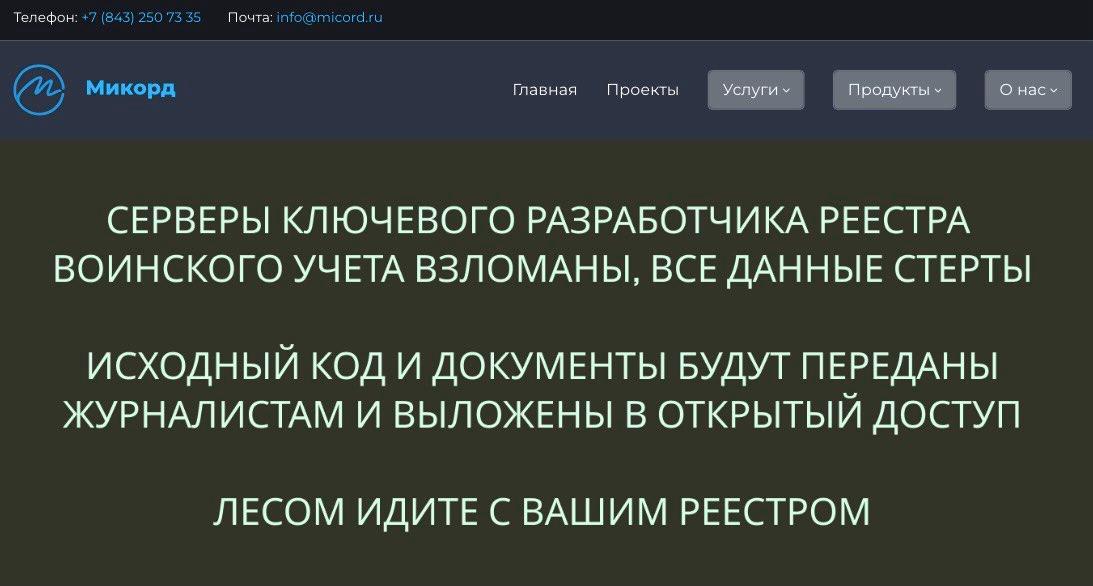
В «Идите лесом» утверждают, что хакеры передали проекту «огромное количество материалов по реестру: техническую и финансовую документацию, исходный код». Все документы проект, в свою очередь, передал журналистам, которые должны опубликовать их в открытом доступе.
В пресс-службе «Микорда» отказались от комментариев.
- Владимир Путин подписал закон о создании Единого реестра воинского учета в апреле 2023 года. В сентябре 2024 года он заработал в тестовом режиме в Марий Эл, Сахалинской и Рязанской областях, а в мае 2025-го с сайта реестра пропала пометка о тестировании.
- После запуска реестра россияне помимо бумажных повесток начали получать электронные — в регионах они направляются через «Госуслуги», а в Москве — через портал мэра mos.ru.
- Электронная повестка считается врученной с момента размещения в реестре. Гражданам, подлежащим призыву на военную службу, со дня вручения повестки запрещается выезд из России.